

Módulo SIICO · Listas restrictivas
Desde 2020 verificar a sus contrapartes es una obligación con evidencia, no una buena práctica
Consulta de listas de Naciones Unidas, OFAC, INTERPOL, personas expuestas políticamente y antecedentes disciplinarios, fiscales y judiciales, con el registro fechado que exige un auditor y que una captura de pantalla no reemplaza.
La Superintendencia de Sociedades adicionó el Capítulo X a su Circular Básica Jurídica mediante la Circular Externa 100-000016 del 24 de diciembre de 2020, con lo que el SAGRILAFT —Sistema de Autocontrol y Gestión del Riesgo Integral de Lavado de Activos, Financiación del Terrorismo y Financiación de la Proliferación de Armas de Destrucción Masiva— pasó a ser obligatorio para las sociedades que superan los topes allí definidos. Entre sus exigencias está la debida diligencia sobre las contrapartes, la debida diligencia intensificada en los casos de mayor riesgo, la consulta de listas vinculantes y restrictivas, la designación de un oficial de cumplimiento y el reporte de operaciones sospechosas a la UIAF. En el sector financiero la obligación equivalente es el SARLAFT, que administra la Superintendencia Financiera.
El Decreto 830 del 26 de julio de 2021 actualizó el régimen de Personas Expuestas Políticamente: amplió los cargos que otorgan esa condición —incluidos tesoreros de altas cortes, notarios, curadores urbanos y ordenadores del gasto de universidades públicas— y estableció que la condición de PEP se mantiene durante el ejercicio del cargo y por dos años más contados desde la desvinculación. Esa vigencia posterior es el detalle que más incumplimientos genera, porque el proveedor que hoy no figura como PEP puede haberlo sido hace dieciocho meses.
Y en el sector público la obligación llegó por otra vía. El Anexo Técnico que adoptó el Decreto 1122 de 2024 incorporó al Programa de Transparencia y Ética Pública los riesgos de lavado de activos, financiación del terrorismo y de la proliferación de armas de destrucción masiva, junto con la debida diligencia sobre contratistas y terceros. Una alcaldía o una entidad descentralizada que antes no tenía este control hoy debe documentarlo dentro de su PTEP.
El Decreto 1122 otorgó un año a las entidades del orden nacional y dos a las del orden territorial para incorporar el Anexo Técnico, que incluye esta debida diligencia. Si su entidad ya publicó su PTEP pero no tiene cómo evidenciar las consultas de terceros, el programa está formulado y el control no está operando.
Cómo se volvió obligatorio
- 2020 Circular 100-000016 Supersociedades adiciona el Capítulo X y hace obligatorio el SAGRILAFT para las sociedades que superan los topes.
- 2021 Decreto 830, 26 de julio Amplía los cargos que otorgan condición de PEP y fija su vigencia en dos años después de dejar el cargo.
- 2024 Decreto 1122 El Anexo Técnico del PTEP incorpora los riesgos LA/FT/FPADM y la debida diligencia sobre terceros en el sector público.
- 2026 30 de agosto Vence el plazo de las entidades territoriales para tener el Anexo Técnico incorporado y operando.
Qué listas se consultan y cuáles obligan de verdad
No todas tienen la misma fuerza jurídica en Colombia, y confundirlas lleva a dos errores opuestos: consultar de más sin criterio, o descartar una fuente porque «no es obligatoria» cuando su impacto operativo es inmediato.
| Fuente | Vinculante en Colombia | Qué contiene y por qué importa |
|---|---|---|
| Consejo de Seguridad de Naciones Unidas |
Sí | Listas de sanciones derivadas de resoluciones del Consejo de Seguridad. Son de obligatorio cumplimiento por el compromiso internacional del Estado colombiano, y son las que el Capítulo X llama listas vinculantes. |
| OFAC — SDN List «lista Clinton» |
No, pero | Emitida por el Tesoro de Estados Unidos. No obliga jurídicamente en Colombia, pero una contraparte incluida allí desencadena cierre de cuentas y pérdida de corresponsalía bancaria. En la práctica es la de consecuencia más rápida. |
| INTERPOL | Informativa | Notificaciones rojas y otras circulares. No es una condena ni una sanción: es una señal de alerta que obliga a una debida diligencia intensificada, no a un rechazo automático. |
| PEP Decreto 830 de 2021 |
Sí | Personas expuestas políticamente, sus cónyuges y familiares hasta segundo grado. Ser PEP no es un impedimento: activa medidas reforzadas de conocimiento y de aprobación por una instancia superior. |
| Antecedentes en Colombia |
Sí | Disciplinarios de la Procuraduría, Boletín de Responsables Fiscales de la Contraloría bajo la Ley 610 de 2000, antecedentes judiciales de la Policía Nacional y medidas correctivas. Son requisito previo a la contratación estatal. |
La clasificación anterior describe el efecto jurídico de cada fuente y no sustituye el concepto del área jurídica o del oficial de cumplimiento de su organización.
Qué cambia cuando la consulta deja de ser manual
- La consulta deja huella y la captura de pantalla deja de hacer falta Cada verificación queda con fecha, hora, usuario que la hizo, fuentes consultadas y resultado. Eso es evidencia auditable; una imagen pegada en un documento de Word no lo es.
- El tercero se revisa solo, no una vez y para siempre Las listas cambian y el contratista de hace ocho meses puede estar hoy reportado. El monitoreo periódico vuelve a evaluar la base de terceros y avisa cuando aparece una coincidencia nueva.
- Una coincidencia parcial de nombre deja de paralizar la contratación El sistema presenta el nivel de coincidencia y los datos que la sustentan para que alguien decida con criterio y deje registrada esa decisión. Hoy ese análisis se hace de memoria y no queda por escrito.
- La condición de PEP se evalúa con su vigencia, no solo con el presente La revisión considera los dos años posteriores a la desvinculación que fija el Decreto 830 de 2021, que es justamente donde se escapan los casos cuando la consulta se hace a mano.
- El resultado entra a la matriz de riesgo, no a una carpeta Cada verificación alimenta el perfil de riesgo de la contraparte y, con él, la matriz institucional. La debida diligencia deja de ser un trámite y se convierte en una entrada del sistema de administración de riesgos.
Qué aporta a la gestión y el tratamiento del riesgo
El SAGRILAFT y el SARLAFT no se construyen sobre una lista de nombres prohibidos: se construyen sobre factores de riesgo. La consulta de listas es solo el control más visible de un sistema cuya obligación real es identificar, medir, controlar y hacer seguimiento al riesgo. Estos son los cuatro factores sobre los que el módulo produce información, con la misma lógica de ISO 31000 que usa el resto de SIICO.
- 01
Contraparte
Quién es el tercero: proveedor, contratista, cliente, donante o aliado. Aquí entran la consulta de listas, la condición de PEP, los antecedentes y la identificación del beneficiario final cuando la contraparte es una sociedad.
- 02
Producto o servicio
Qué se contrata. No es lo mismo un suministro de papelería que una obra por administración delegada o un convenio de cooperación con manejo de recursos de terceros. El nivel de diligencia se gradúa por aquí.
- 03
Canal
Cómo se vincula y cómo se paga. La contratación directa, la intermediación y los pagos a cuentas distintas de la del titular son señales que el sistema debe registrar, no interpretaciones que alguien recuerda.
- 04
Jurisdicción
Dónde está domiciliada la contraparte y dónde se ejecuta. Las jurisdicciones de alto riesgo elevan automáticamente el nivel de diligencia exigido.
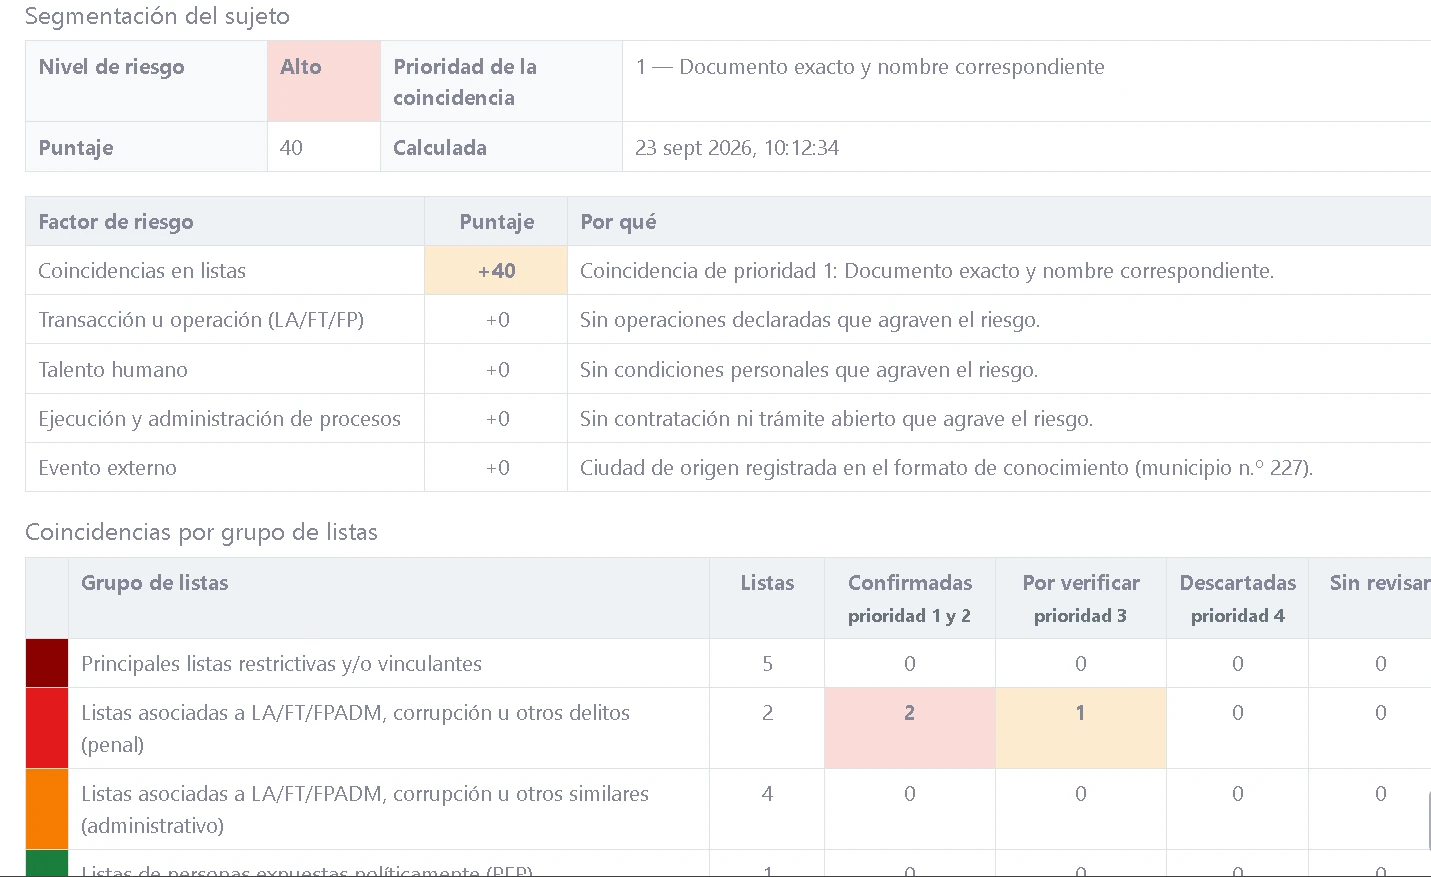
Con esos cuatro factores el módulo permite lo que la norma llama segmentación: agrupar las contrapartes por nivel de riesgo para aplicarles un tratamiento distinto. El resultado práctico es que la mayoría de los terceros pasa por una diligencia simple y automatizada, y el esfuerzo humano se concentra en el grupo pequeño que de verdad lo amerita, con debida diligencia intensificada, aprobación por instancia superior y monitoreo más frecuente.
Ese perfil de riesgo no se queda aislado. Sube a la matriz del módulo de Administración de Riesgos como un riesgo con su causa, su control, su valoración residual y su plan de tratamiento, y desde allí alimenta el área de administración de riesgos del Programa de Transparencia y Ética Pública. Es la misma idea que recorre todo SIICO: el dato se registra una vez, en el punto donde se produce, y se reutiliza en cada obligación que lo necesita.
Cómo se ve en la práctica
Se carga el tercero y se consulta
Con el documento de identidad o el NIT, el módulo consulta las fuentes configuradas y devuelve el resultado con el nivel de coincidencia de cada una. Lo que en una consulta manual son varias pestañas y unos minutos por persona, aquí es una sola operación con un único registro de salida.
Se decide y la decisión queda escrita
Si no hay coincidencias, la contraparte queda habilitada con su constancia fechada. Si las hay, el caso pasa a análisis: se documenta la evaluación, se aplica la diligencia intensificada y queda registrado quién aprobó o rechazó y con qué argumento.
El monitoreo sigue corriendo
La base de terceros se revalúa periódicamente contra las fuentes actualizadas. Cuando aparece una coincidencia nueva sobre alguien ya vinculado, el oficial de cumplimiento recibe la alerta y el caso se abre de nuevo, con el histórico completo a la vista.
Preguntas que llegan por el formulario
Somos una entidad pública. ¿El SAGRILAFT nos aplica?
El SAGRILAFT del Capítulo X aplica a sociedades comerciales y no a entidades públicas. Pero la obligación equivalente llegó por otra vía: el Anexo Técnico que adoptó el Decreto 1122 de 2024 incorporó al Programa de Transparencia y Ética Pública los riesgos de lavado de activos, financiación del terrorismo y de la proliferación, y la debida diligencia sobre contratistas y terceros. El control es prácticamente el mismo; cambia la norma que lo exige y el documento donde se reporta.
Nos salió una coincidencia parcial de nombre. ¿Qué hacemos?
Una coincidencia parcial no es un hallazgo: es una alerta que hay que resolver. El procedimiento es comparar los datos identificadores disponibles —documento, fecha de nacimiento, nacionalidad, segundo apellido— y dejar documentado el análisis y la conclusión, con quién la firmó. Lo que no puede ocurrir es que se descarte verbalmente y no quede rastro: si un mes después el caso escala, la entidad no tiene con qué demostrar que hizo la verificación.
¿Cada cuánto hay que volver a consultar a un tercero ya vinculado?
La periodicidad la fija cada organización en su propia política, según el nivel de riesgo del segmento: lo habitual es un monitoreo frecuente para el grupo de riesgo alto y una revisión periódica para el resto, más una consulta obligatoria en cada renovación contractual. El punto que suele fallar no es la frecuencia sino la evidencia de haberlo hecho, y eso es exactamente lo que el módulo produce solo.
Solicite una prueba de consulta
Treinta minutos en los que verá una consulta real ejecutándose sobre las fuentes configuradas, el registro de evidencia que genera, cómo se documenta el análisis de una coincidencia parcial y cómo el resultado sube a la matriz de riesgo. Si su entidad tiene un procedimiento de debida diligencia escrito, envíelo en el mensaje y preparamos la sesión sobre su propio flujo.